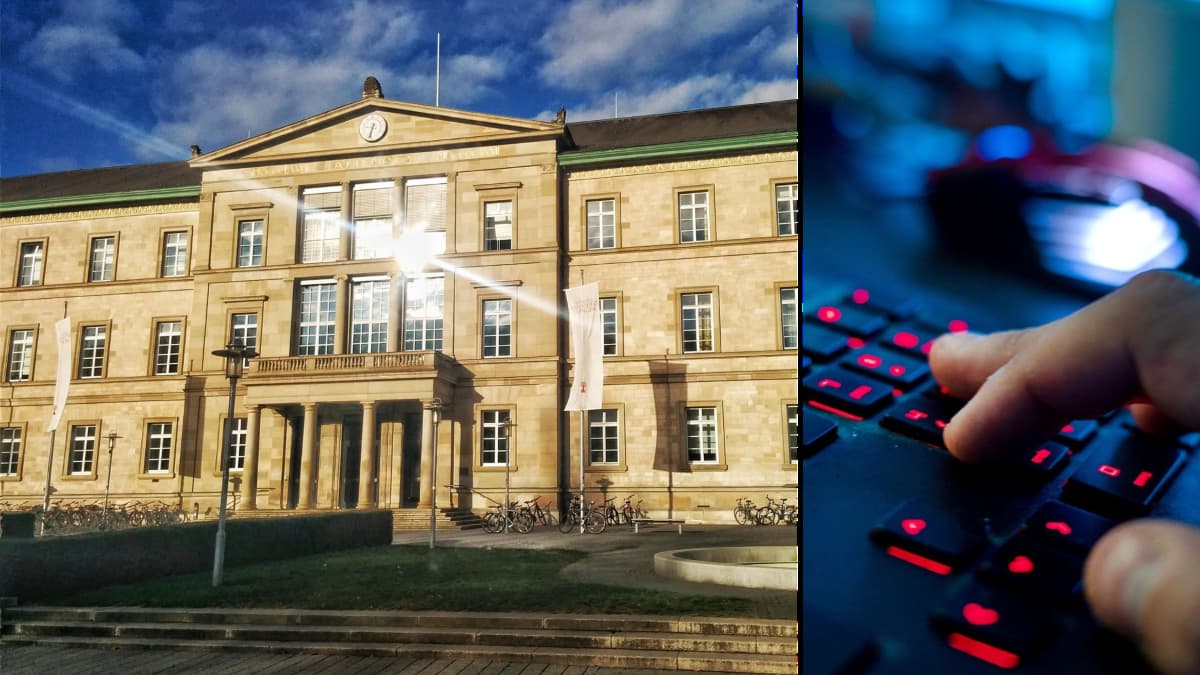
Wie die Pressestelle der Universität mitteilt, wurden IT-Systeme digital angegriffen. Dabei erbeuteten die Angreifer etwa 3.900 Datensätze. Sie beinhalten Vornamen, Nachnamen, Geburtsdatum, dienstliche E-Mail-Adressen und Benutzernamen sowie Informationen zur Dienststelle von Angehörigen der Universität Tübingen. Studierende sind nach Auskunft der Uni nicht betroffen. Passwörter seien keine abgeflossen.
Die Uni selbst habe die Sicherheitslücke entdeckt und „umgehend Vorkehrungen getroffen, um weitere Angriffe darüber zu unterbinden“. Das Zentrum für Datenverarbeitung der Universität Tübingen habe die Zugriffe der Angreifer protokolliert. Nach Auswertung dieser Protokolle geht die Universität derzeit davon aus, dass keine weiteren Daten betroffen sind. Die Untersuchung des Vorfalls dauert an. Alle betroffenen Personen werden direkt informiert, so die Mitteilung.
Sicherheitsempfehlungen hebelten sich gegenseitig aus
Der Angriff war offenbar möglich, weil mehrere von einem Softwarehersteller empfohlene Einstellungen zusammen eine Sicherheitslücke erzeugt hatten. Dadurch konnten die Angreifer auf Funktionen zugreifen, die nur für den internen Gebrauch vorgesehen sind. Damit konnten persönliche Daten abgerufen werden, sofern der jeweilige Benutzername bekannt war. Der Angriff wird weiter untersucht.
Die Sicherheitslücke, die die Angreifer genutzt haben, wurde geschlossen. Die Universität Tübingen hat umgehend den Datenschutzbeauftragten der Universität über den Vorfall informiert, ebenso den Landesbeauftragten für Datenschutz und Informationsfreiheit Baden-Württemberg. In Folge des Cyberangriffs wird Strafanzeige gestellt.